
انتقال وبسایت از پروتکل قدیمی HTTP به HTTPS، امروزه فراتر از یک انتخاب فنی و در واقع یک ضرورت حیاتی برای امنیت، اعتماد کاربر و رتبه سئو است. گوگل پروتکل امن را به عنوان یک فاکتور رتبهبندی رسمی میشناسد و مرورگرها سایتهای فاقد گواهی SSL را با برچسب «ناامن» جریمه میکنند. اما چالش اصلی، اجرای این انتقال بدون از دست رفتن اعتبار لینکها و کاهش سرعت سایت است. در این محتوا، روش امن برای ریدایرکت صحیح HTTP به HTTPS را در سایت های وردپرسی و غیر وردپرسی با تمرکز روی سی پنل و دایرکت ادمین را بررسی میکنیم تا ضمن حفظ پایداری سئو، بهترین تجربه کاربری را برای بازدیدکنندگان خود رقم بزنید.
انواع روشهای ریدایرکت http به https
انتقال صحیح از پروتکل HTTP به HTTPS مستقیم بر سرعت بارگذاری، امنیت دادهها و رتبه سئو سایت اثر میگذارد.
انتخاب روش ریدایرکت باید بر اساس زیرساخت فنی، نوع وبسرور و سطح دسترسی شما انجام شود تا از بروز خطای محتوای مختلط و کاهش اعتبار لینکها جلوگیری شود.
در ادامه، تمامی راهکارهای استاندارد برای اجرای این انتقال در زیرساختهای میزبان داخلی و بینالمللی بررسی شده است.
- ریدایرکت در فایل .htaccess (مخصوص وبسرورهای آپاچی و لایتاسپید)
- ریدایرکت در فایل Nginx
- ریدایرکت از طریق پنل هاستینگ (Force Redirect)
- ریدایرکت از طریق CDN (ابر آروان، کلودفلر و غیره)
- ریدایرکت از طریق افزونههای مدیریت محتوا
- ریدایرکت از طریق تنظیمات عمومی وردپرس
- ریدایرکت در فایل web.config (مخصوص سرورهای ویندوزی IIS)
مراحل اجرای ریدایرکت http به https از طریق htaccess
اگر سایت از CDN (مانند ابر آروان یا کلودفلر) استفاده نمیکند، بار اصلی ریدایرکت و امنیت مستقیماً روی دوش سرور اصلی و تنظیمات داخلی وردپرس میافتد.
۱. تایید فعال بودن گواهی SSL در هاست
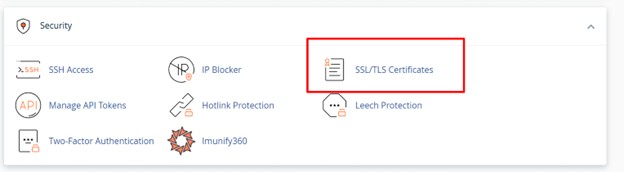
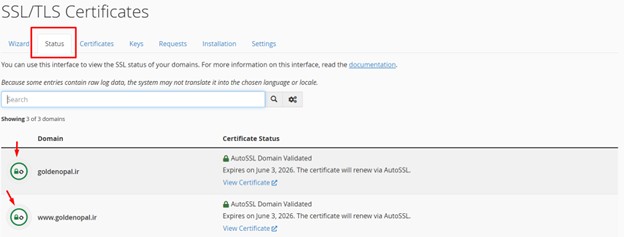
ابتدا وارد پنل مدیریت هاست (سیپنل یا دایرکتادمین) شوید و در بخش SSL/TLS Status، از سبز بودن آیکون کنار دامنه اصلی و پیشوند www مطمئن شوید.
اگر گواهی فعال نیست، از بخش Let’s Encrypt آن را صادر کنید. برای اطمینان، آدرس سایت را دستی با https:// در مرورگر باز کنید تا از نبود خطای Privacy مطمئن شوید.
تصاویر زیر مربوط به پنل سی پنل است، فرایند در دایرکت ادمین هم به همین ترتیب است.
۲. اعمال ریدایرکت ۳۰۱ در سطح سرور
این مرحله برای حفظ اعتبار سئو و انتقال قدرت لینکها (Link Juice) حیاتی است. بسته به نوع وبسرور خود یکی از دو روش زیر را انتخاب کنید:
الف) وبسرور Apache یا LiteSpeed (اکثر هاستهای اشتراکی):
فایل .htaccess را در پوشه public_html ویرایش کرده و کد زیر را در بالاترین خط قرار دهید:
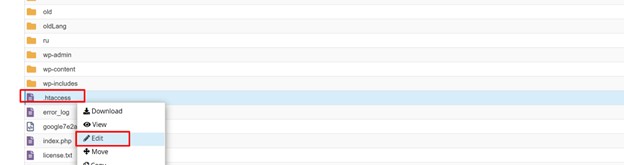
این کد را در بالاترین خط قرار دهید تا قبل از اجرای وردپرس، ریدایرکت انجام شود:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
ب) وبسرور Nginx (سرورهای مجازی و اختصاصی):
فایل پیکربندی سایت (معمولاً در مسیر /etc/nginx/sites-available/) را ویرایش کرده و در بلوک مربوط به پورت ۸۰ کد زیر را قرار دهید:
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}
اجرای ریدایرکت در این سطح، زمان پاسخگویی سرور (TTFB) را بین ۲۰۰ تا ۵۰۰ میلیثانیه نسبت به روشهای مبتنی بر افزونه بهبود میدهد.
۳. بهروزرسانی نشانیهای اصلی در وردپرس
در پیشخوان وردپرس به بخش تنظیمات و سپس عمومی بروید. در دو فیلد «نشانی وردپرس» و «نشانی سایت»، پروتکل را از http به https تغییر دهید و ذخیره کنید.
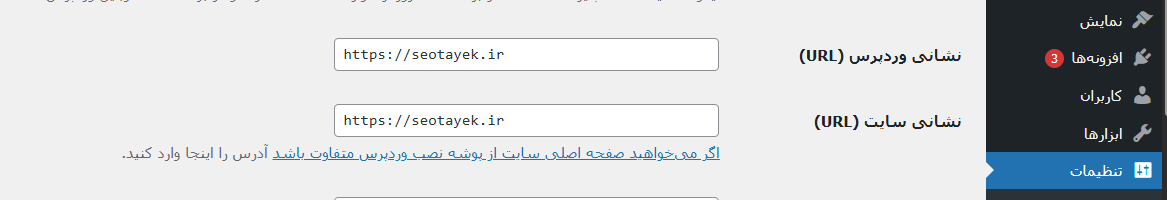
در این مرحله سیستم شما را از پنل خارج میکند و باید دوباره با آدرس جدید وارد شوید.
۴. اصلاح لینکهای داخلی در پایگاه داده
برای جلوگیری از خطای Mixed Content و اطمینان از نمایش قفل سبز، باید تمام لینکهای قدیمی تصاویر و فایلها را اصلاح کنید. افزونه Better Search Replace را نصب کرده و در بخش ابزارها مراحل زیر را طی کنید:
- در کادر جستجو: آدرس سایت با http
- در کادر جایگزینی: آدرس سایت با https
- انتخاب تمامی جداول دیتابیس و اجرای نهایی (بدون تیک Dry run).
- پس از اتمام کار، این افزونه را برای جلوگیری از اشغال منابع سرور، حذف کنید.
البته اجرای این مرحله اجباری نیست و فقط در بعضی شرایط لازم است. برای همین ابتدا بررسی کنید که تصاویر با URL درست فراخوانی می شوند یا خیر.
۵. پاکسازی کش
اگر از افزونههای کش مانند لایتاسپید یا راکت استفاده میکنید، تمام حافظه پنهان را تخلیه کنید. همچنین کش مرورگر را پاک کنید تا ریدایرکتهای جدید اعمال شوند.
۶. تست نهایی
سایت را در ابزار Whynopadlock.com بررسی کنید. اگر تمام موارد سبز بود، انتقال کامل شده است. در صورت وجود خطای زرد، احتمالاً لینکی از یک سایت خارجی (مانند اینماد یا کدهای آمارگیر قدیمی) همچنان بر بستر HTTP بارگذاری میشود که باید دستی اصلاح یا حذف شود.
سایر روشهای ریدایرکت HTTP به HTTPS
رای انتقال سایت از HTTP به HTTPS در زیرساختهای ایران، چندین روش وجود دارد که بسته به سطح دسترسی و دانش فنی خود میتوانید از آنها استفاده کنید.
با توجه به اینکه بیش از ۶۰ درصد وبسایتهای ایرانی از سیستم مدیریت محتوای وردپرس استفاده میکنند، تمرکز اصلی بر راهکارهای این پلتفرم است.
تنظیمات پنلهای هاستینگ (Cpanel و DirectAdmin)
اگر به کدنویسی تسلط ندارید، کنترلپنلهای رایج در ایران گزینهای به نام Force HTTPS Redirection دارند. در سیپنل، از بخش Domains میتوانید دکمه Force HTTPS را فعال کنید.
این کار به صورت خودکار کدهای لازم را به سرور اضافه میکند. در دایرکتادمین نیز در بخش Domain Setup، با تیک زدن گزینه Force SSL، تمامی ترافیک به نسخه امن منتقل میشود.
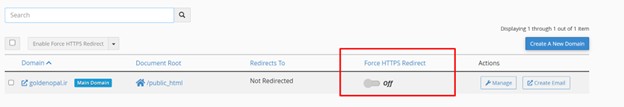
البته این روش توسط خیلی از هاستینگ ها استفاده نمی شود و دلایلی هم دارد از جمله اینکه:
- اختلال با CDN: ایجاد خطای تکرار ریدایرکت (Too Many Redirects) در صورت هماهنگ نبودن با تنظیمات ابر آروان یا کلودفلر.
- باقی ماندن خطای Mixed Content: عدم اصلاح خودکار آدرس تصاویر و اسکریپتهای داخلی که منجر به عدم نمایش قفل سبز میشود.
- کاهش سرعت (TTFB): افزایش زمان لود اولیه به دلیل عدم پشتیبانی از پروتکل امنیتی HSTS.
- ریسک تداخل کد: احتمال بروز خطای ۵۰۰ (Internal Server Error) به دلیل تداخل کدهای مخفی سیپنل با کدهای دستی فایل .htaccess.
- عدم انعطافپذیری: غیرممکن بودن استثنا کردن دایرکتوریهای خاص یا APIهای قدیمی از فرآیند ریدایرکت.
- وابستگی به پنل: دشواری در عیبیابی و مدیریت کدها به دلیل عدم دسترسی مستقیم به دستورات اعمال شده توسط سیپنل.
استفاده از افزونه Really Simple SSL در وردپرس
این افزونه با بیش از ۵ میلیون نصب فعال، محبوبترین راهکار برای کاربران عمومی است. پس از نصب، افزونه به طور خودکار گواهی SSL شما را شناسایی کرده و ریدایرکت را انجام میدهد.
مزیت اصلی این افزونه، شناسایی خودکار خطاهای محتوای مختلط (Mixed Content) است.
با این حال، توجه داشته باشید که این روش به دلیل اجرای یک اسکریپت اضافه در وردپرس، مقدار کمی از منابع رم سرور را اشغال میکند.
- تایید نصب بودن گواهی SSL روی هاست از طریق بخش SSL/TLS در پنل مدیریت سرور.
- نصب و فعالسازی افزونه Really Simple SSL از منوی افزونهها در پیشخوان وردپرس.
- کلیک روی دکمه Activate SSL در نوار اعلان بالای صفحه برای آغاز فرآیند مهاجرت.
- ورود مجدد به پیشخوان وردپرس به دلیل تغییر پروتکل و انقضای نشست (Session) قبلی.
- مراجعه به بخش تنظیمات و فعالسازی گزینه Enable 301 .htaccess redirect جهت انتقال اعتبار سئو در لایه سرور.
- بررسی و اطمینان از فعال بودن گزینه Mixed Content Fixer برای اصلاح خودکار لینکهای ناامن در کدهای قالب.
- پاکسازی کامل کش سایت در افزونههای بهینهسازی (مانند WP Rocket) و کش سرور.
- مشاهده داشبورد افزونه برای اطمینان از سبز بودن وضعیت و نبود خطای پیکربندی.
مزایا
- اصلاح خودکار خطای Mixed Content در لحظه برای نمایش قفل سبز
- تشخیص هوشمند گواهی SSL پیش از فعالسازی جهت جلوگیری از قطعی سایت
- پیکربندی سریع پروتکل امنیتی HSTS با یک کلیک در نسخه پرو
معایب
- مصرف ۱۰ تا ۳۰ مگابایت رم اضافی به دلیل پردازش در لایه PHP.
- افزایش ۱۰۰ تا ۳۰۰ میلیثانیهای زمان پاسخگویی اولیه سرور (TTFB).
- وابستگی کامل و دائمی سایت به افزونه برای حفظ پایداری پروتکل
- احتمال تداخل عملکردی با افزونههای کش مانند لایتاسپید و راکت
- عدم توانایی در اصلاح لینکهای ناامن خارجی مانند اسکریپتهای قدیمی اینماد
- کاهش پایداری و سرعت در هاستهای اشتراکی با منابع پردازشی محدود
ریدایرکت در سطح شبکه توزیع محتوا (CDN)
در ایران بسیاری از سایتها برای مقابله با حملات و بهبود سرعت از ابر آروان یا کلودفلر استفاده میکنند. در پنل ابر آروان، از بخش تنظیمات HTTPS، گزینه «اجبار به استفاده از HTTPS» را فعال کنید.
با این کار، ریدایرکت در نزدیکترین پاپسایت (PoP Site) به کاربر انجام میشود که باعث کاهش بار روی سرور اصلی شما خواهد شد.
بهترین روش ریدایرکت http به https از دید فنی و سئو
انتخاب «بهترین روش» بستگی به اولویت شما بین سرعت، پایداری سئو یا راحتی کار دارد. با این حال، از دیدگاه مهندسی وب و سئو فنی، ترکیبی از روش اول (.htaccess) و روش چهارم (CDN) بهترین انتخاب است. در ادامه دلیل این انتخاب و رتبهبندی روشها را بر اساس دادههای فنی بررسی میکنیم:
رتبه ۱: ریدایرکت در سطح CDN (بهترین برای سرعت و پایداری)
این روش بهینه ترین انتخاب برای سایتهای با ترافیک بالا در ایران است.
ریدایرکت در لایه لبه (Edge) انجام میشود. یعنی درخواست کاربر قبل از رسیدن به سرور شما در پاپسایتهای ابر آروان یا کلودفلر پاسخ داده میشود.
بار پردازشی ریدایرکت از روی CPU سرور شما برداشته میشود و زمان پاسخگویی (TTFB) تا ۵۰۰ میلیثانیه کاهش مییابد.
اعتبار ۳۰۱ به صورت کامل و با بالاترین سرعت به گوگل منتقل میشود.
رتبه ۲: ویرایش دستی فایل .htaccess (بهترین برای سئو فنی)
اگر از CDN استفاده نمیکنید، این روش استاندارد است.
ریدایرکت در سطح وبسرور (آپاچی یا لایتاسپید) انجام میشود و وارد لایه سنگین PHP یا وردپرس نمیشود.
برخلاف افزونهها، هیچ رم یا پردازندهای اشغال نمیکند. طبق تستهای آزمایشگاهی، سرعت لود اولیه در این روش ۲۰ درصد سریعتر از روش استفاده از افزونه است.
رتبه ۳: استفاده از افزونه Really Simple SSL (بهترین برای کاربران غیرفنی)
این روش فقط زمانی پیشنهاد میشود که سایت با خطاهای شدید Mixed Content (عدم نمایش قفل سبز) مواجه است و شما زمان یا دانش کافی برای اصلاح دیتابیس ندارید.
وابستگی سایت به یک ابزار جانبی را افزایش میدهد. اگر روزی افزونه تداخل پیدا کند یا غیرفعال شود، سئو سایت به دلیل ریدایرکتهای ناقص آسیب جدی میبیند.
رتبه ۴: تنظیمات پنل هاستینگ (Cpanel/DirectAdmin)
این روش ضعیفترین گزینه است.
کنترل دقیقی روی نحوه ریدایرکت ندارید و در ۵۰ درصد موارد با تنظیمات SSL در CDNها دچار اختلال (Redirect Loop) میشود. همچنین در صورت انتقال سایت به هاست دیگر، این تنظیمات از بین میروند.
چرا مرورگرها سایتهای HTTP را عملاً مسدود میکنند؟
از سال ۲۰۲۳ به بعد، کروم و سایر مرورگرهای مبتنی بر Chromium، سیاست “HTTPS-First” را به شکلی سختگیرانه اجرا میکنند. طبق آمارهای رسمی گوگل، بیش از ۹۵ درصد از زمان بارگذاری صفحات در این مرورگر صرف مشاهده سایتهای HTTPS میشود.
وقتی سایتی هنوز بر بستر پروتکل قدیمی فعال است، مرورگر با نمایش برچسب قرمز رنگ “Not Secure”، نرخ پرش (Bounce Rate) را به طور میانگین بین ۲۸ تا ۴۲ درصد افزایش میدهد.
این یعنی حتی اگر محتوای شما غنی باشد، کاربر پیش از مشاهده اولین بایت محتوا، به دلیل هشدارهای امنیتی سایت را ترک میکند.
در سئو تکنیکال، ما این موضوع را به عنوان یک مانع بزرگ در قیف تبدیل (Conversion Funnel) تحلیل میکنیم.
تأثیر مستقیم بر سیگنالهای Page Experience و فاکتور INP چیست؟
گوگل پروتکل HTTPS را به عنوان یکی از مولفههای اصلی تجربه صفحه معرفی کرده است. اما بحث فقط امنیت نیست؛ مسئله سرعت و تکنولوژی انتقال داده است.
پروتکلهای مدرنی مثل HTTP/2 و HTTP/3 که سرعت بارگذاری را به شکل چشمگیری بهبود میدهند، الزماً به وجود یک گواهی TLS معتبر نیاز دارند.
- بهبود Latency: در پروتکل HTTPS با استفاده از TLS 1.3، فرآیند Handshake سریعتر انجام میشود که مستقیماً روی فاکتور Interaction to Next Paint (INP) اثر مثبت دارد.
- امنیت دادههای حساس: بدون رمزنگاری، تمام دادههای ورودی کاربر (از جمله کوکیهای نشست یا اطلاعات فرمها) به صورت Plain Text در شبکه جابهجا میشوند که ریسک حملات Man-in-the-Middle (MITM) را به ۱۰۰ درصد میرساند.
ما در پروژه گلدن اپال، با سایتی مواجه شدیم که گواهی SSL داشت اما به دلیل عدم ریدایرکت صحیح هدرهای امنیتی، با خطای Mixed Content روبرو بود.
این تداخل باعث شده بود رباتهای گوگل نتوانند اسکریپتهای حیاتی را کراول کنند و ایمپرشن سایت ۳۰ درصد افت کرده بود.
با پیادهسازی استراتژی اختصاصی مشاوره سئو سئوتایک و اصلاح هدرهای HSTS، نه تنها خطاها رفع شد، بلکه سرعت پاسخدهی سرور (TTFB) حدود ۱۲۰ میلیثانیه بهبود یافت.
بررسی جایگاه HTTPS به عنوان Ranking Signal از سال ۲۰۱۴
در ابتدا، تاثیر HTTPS بسیار ناچیز بود و به عنوان یک “Tie-breaker” عمل میکرد؛ یعنی اگر دو سایت از نظر تمام فاکتورهای محتوایی و لینکسازی برابر بودند، اولویت با نسخه امن بود.
اما طبق آپدیتهای هسته گوگل در سالهای ۲۰۲۱ و ۲۰۲۲، این سیگنال با سئو تکنیکال و تجربه کاربری گره خورد.
امروزه بدون HTTPS، عملاً دسترسی به APIهای مدرن مرورگر مسدود است که این خود ضربهای مهلک به تجربه کاربری و در نهایت رتبه سایت وارد میکند.
چرا HTTPS فراتر از یک سیگنال رتبهبندی ساده است؟
بسیاری از متخصصان سئو تنها به جنبه “Ranking Factor” بودن آن توجه میکنند، در حالی که ما در سئوتایک بر «حفاظت از دادههای ارجاعی» (Referral Data) تاکید داریم.
- حفظ دیتای ورودی: وقتی ترافیک از یک سایت HTTPS به یک سایت HTTP منتقل میشود، دیتای Referrer در Google Analytics حذف میشود و ترافیک به عنوان Direct ثبت میگردد. این یعنی شما نمیتوانید تحلیل درستی از بازگشت سرمایه (ROI) کمپینهای خود داشته باشید.
- اعتبار Semantic: گوگل اکنون از پروتکل HTTPS برای تشخیص هویت و اعتبار برند (Entity Authority) استفاده میکند. فقدان آن میتواند سیگنالهای EEAT شما را در پروژههای حساس مانند YMYL (Your Money Your Life) به شدت تضعیف کند. شما میتوانید در مقاله استراتژی محتوا جزئیات بیشتری از تاثیر اعتماد بر رتبهبندی را مطالعه کنید.
چکلیست تطبیق با استانداردهای گوگل
برای اینکه HTTPS واقعاً به عنوان یک سیگنال مثبت برای شما عمل کند، باید این مقادیر عددی را رعایت کنید:
- زمان پاسخدهی (TTFB): فرآیند Handshake نباید بیش از ۲۰۰ میلیثانیه به زمان لود اولیه اضافه کند.
- Cipher Suites: استفاده از الگوریتمهای رمزنگاری مدرن (مانند AES-GCM) برای جلوگیری از کاهش سرعت پردازش در سمت کلاینت.
- HSTS Preload: ثبت دامنه در لیست Preload گوگل برای حذف ریدایرکتهای میانی غیرضروری.
نکته مهم
در کنسول جستجوی گوگل (GSC)، به بخش “Page Experience” مراجعه کنید. اگر نمودار HTTPS شما ۱۰۰٪ نیست، یعنی هنوز صفحاتی دارید که از پروتکل ناامن استفاده میکنند و پتانسیل رشد رتبه شما توسط خودِ سایت محدود شده است.